Bảo mật dữ liệu TMĐT là tập hợp biện pháp kỹ thuật và quy trình để bảo vệ thông tin khách hàng, đơn hàng và giao dịch khỏi bị lộ, bị mất hoặc bị mã hóa tống tiền. Với seller và website bán hàng, ba việc quan trọng nhất là: chỉ lưu dữ liệu thật sự cần, kiểm soát chặt ai được truy cập, và có bản sao lưu khôi phục được khi sự cố xảy ra.
Bài viết tổng hợp những dữ liệu cần bảo vệ, các quy định liên quan tại Việt Nam và checklist cloud security 6 nhóm mà IT Manager có thể dùng để rà soát hệ thống ngay hôm nay.
Tóm tắt nhanh
- Tên, số điện thoại, địa chỉ giao hàng của người mua là dữ liệu cá nhân và phải được bảo vệ theo quy định.
- Đừng tự lưu số thẻ thanh toán; để cổng thanh toán đạt chuẩn PCI DSS xử lý.
- Phần lớn sự cố bắt nguồn từ mật khẩu yếu, quyền truy cập quá rộng và phần mềm chưa vá — không phải từ tấn công tinh vi.
- Sao lưu theo nguyên tắc 3-2-1 và thử khôi phục định kỳ là tuyến phòng thủ cuối cùng trước ransomware.
Dữ liệu nào cần bảo vệ trên website và sàn TMĐT?
Mọi dữ liệu có thể xác định một người cụ thể hoặc ảnh hưởng tới tiền và hàng đều cần bảo vệ. Bảng dưới chia theo mức độ nhạy cảm để ưu tiên biện pháp.
| Nhóm dữ liệu | Ví dụ | Mức độ | Biện pháp tối thiểu |
|---|---|---|---|
| Thông tin thanh toán | Số thẻ, mã CVV, thông tin tài khoản ngân hàng | Rất cao | Không tự lưu; dùng cổng thanh toán đạt chuẩn PCI DSS |
| Thông tin đăng nhập | Mật khẩu, mã OTP, token phiên | Rất cao | Băm mật khẩu bằng thuật toán chuyên dụng, bật xác thực hai lớp cho quản trị |
| Dữ liệu cá nhân người mua | Họ tên, số điện thoại, email, địa chỉ giao hàng | Cao | Mã hóa khi lưu và khi truyền, phân quyền truy cập, giới hạn thời gian lưu |
| Dữ liệu giao dịch | Đơn hàng, lịch sử mua, hóa đơn | Cao | Sao lưu tự động, ghi nhật ký truy cập |
| Dữ liệu kinh doanh | Giá vốn, nhà cung cấp, chiến dịch khuyến mãi | Trung bình – cao | Phân quyền theo vai trò |
| Khóa API kết nối sàn | Token Shopee, Lazada, TikTok Shop, cổng thanh toán | Rất cao | Lưu trong kho bí mật, không ghi vào mã nguồn, xoay vòng định kỳ |
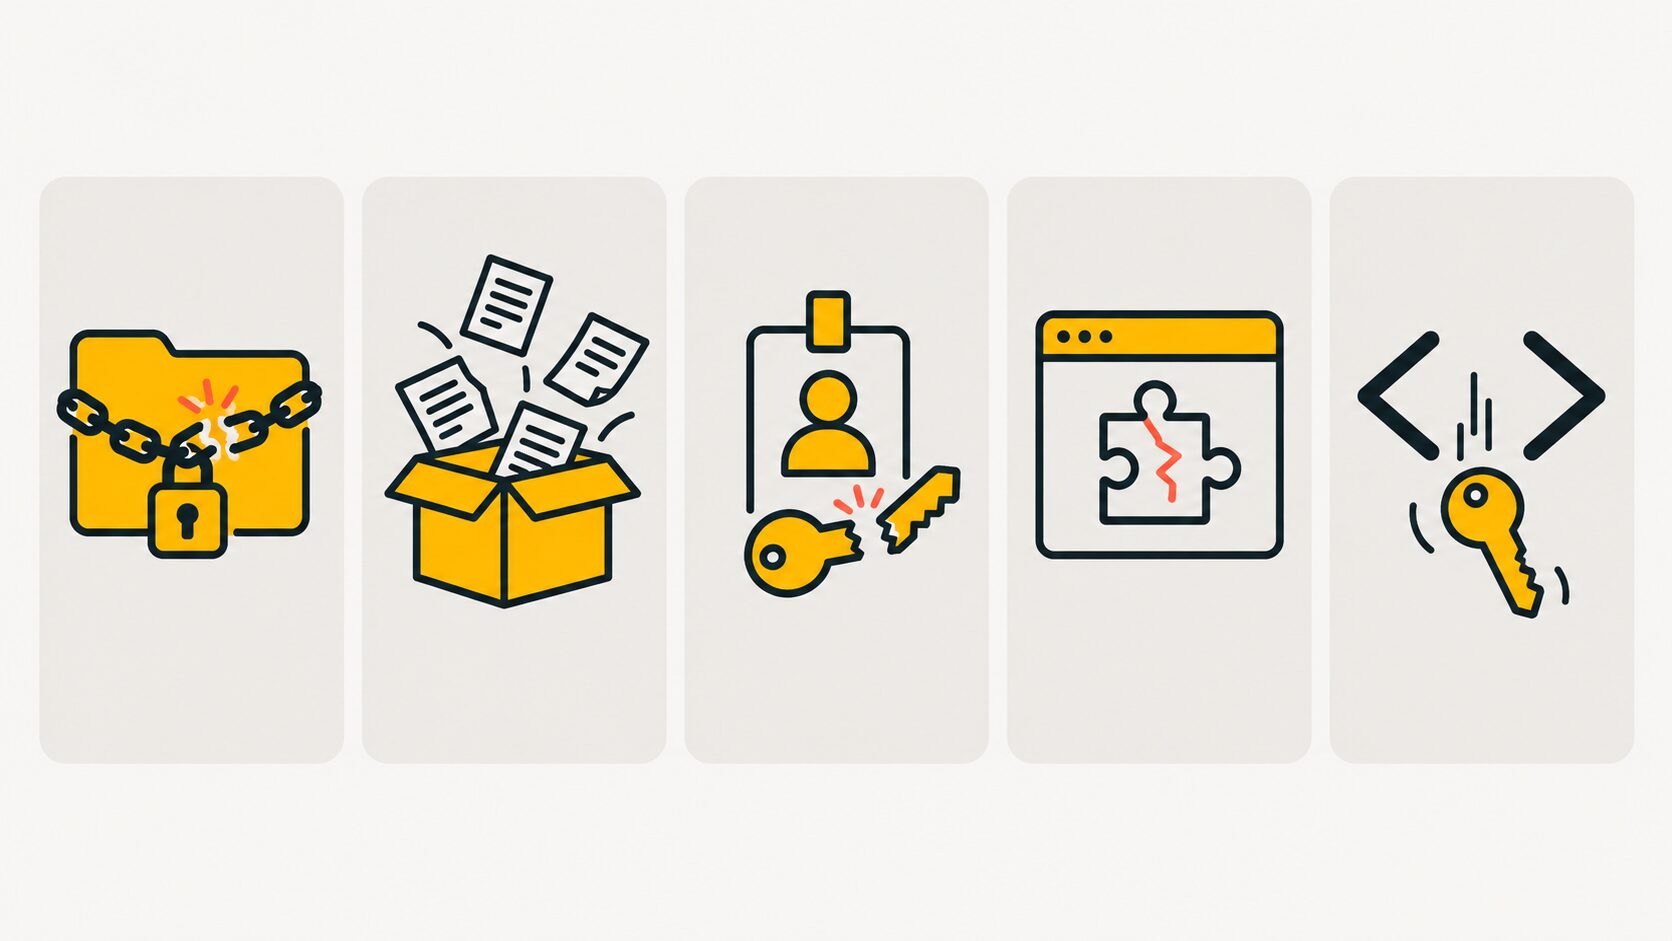
5 rủi ro bảo mật thường gặp với seller và website TMĐT
- Ransomware: mã độc mã hóa toàn bộ dữ liệu đơn hàng và đòi tiền chuộc. Nếu bản sao lưu nằm cùng máy chủ, bản sao lưu cũng bị mã hóa.
- Lộ dữ liệu khách hàng do cấu hình sai: kho lưu trữ để chế độ công khai, cơ sở dữ liệu mở cổng ra Internet, file xuất Excel gửi qua chat.
- Chiếm tài khoản quản trị: mật khẩu yếu hoặc dùng lại, không có xác thực hai lớp, nhân viên nghỉ việc vẫn còn quyền.
- Khai thác lỗ hổng ứng dụng: plugin WordPress, WooCommerce chưa cập nhật; lỗi SQL injection, XSS trên trang tìm kiếm hay form.
- Lộ khóa API: token kết nối sàn hoặc cổng thanh toán bị đẩy lên kho mã nguồn công khai, cho phép kẻ xấu đọc đơn hàng hoặc thay đổi giá.
Quy định pháp luật Việt Nam liên quan đến dữ liệu khách hàng TMĐT
Doanh nghiệp TMĐT tại Việt Nam cần lưu ý một số văn bản chính sau. Phần này mang tính tổng quan, không thay thế tư vấn pháp lý.
| Văn bản | Nội dung liên quan đến TMĐT |
|---|---|
| Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân | Yêu cầu có sự đồng ý của chủ thể dữ liệu, đánh giá tác động xử lý dữ liệu, thông báo khi có vi phạm |
| Luật Bảo vệ dữ liệu cá nhân 2025 (hiệu lực từ 01/01/2026) | Nâng các quy định bảo vệ dữ liệu cá nhân lên cấp luật, kèm chế tài xử phạt |
| Luật An ninh mạng và văn bản hướng dẫn | Nghĩa vụ bảo đảm an ninh mạng, lưu trữ dữ liệu trong một số trường hợp |
| Quy định về thương mại điện tử (Nghị định 52/2013, sửa đổi bởi Nghị định 85/2021) | Trách nhiệm bảo vệ thông tin cá nhân của người tiêu dùng trên website TMĐT |
| PCI DSS (tiêu chuẩn ngành thẻ, không phải luật) | Yêu cầu bảo mật khi lưu trữ, xử lý, truyền dữ liệu thẻ thanh toán |
Hệ quả thực tế cho seller: chỉ thu thập dữ liệu cần cho giao hàng và chăm sóc khách, công bố chính sách bảo mật rõ ràng, giới hạn người được xem dữ liệu, và có quy trình xử lý khi xảy ra sự cố. Lưu dữ liệu tại trung tâm dữ liệu trong nước giúp đơn giản hóa các yêu cầu liên quan đến chuyển dữ liệu ra nước ngoài.
Checklist cloud security cho seller và website TMĐT
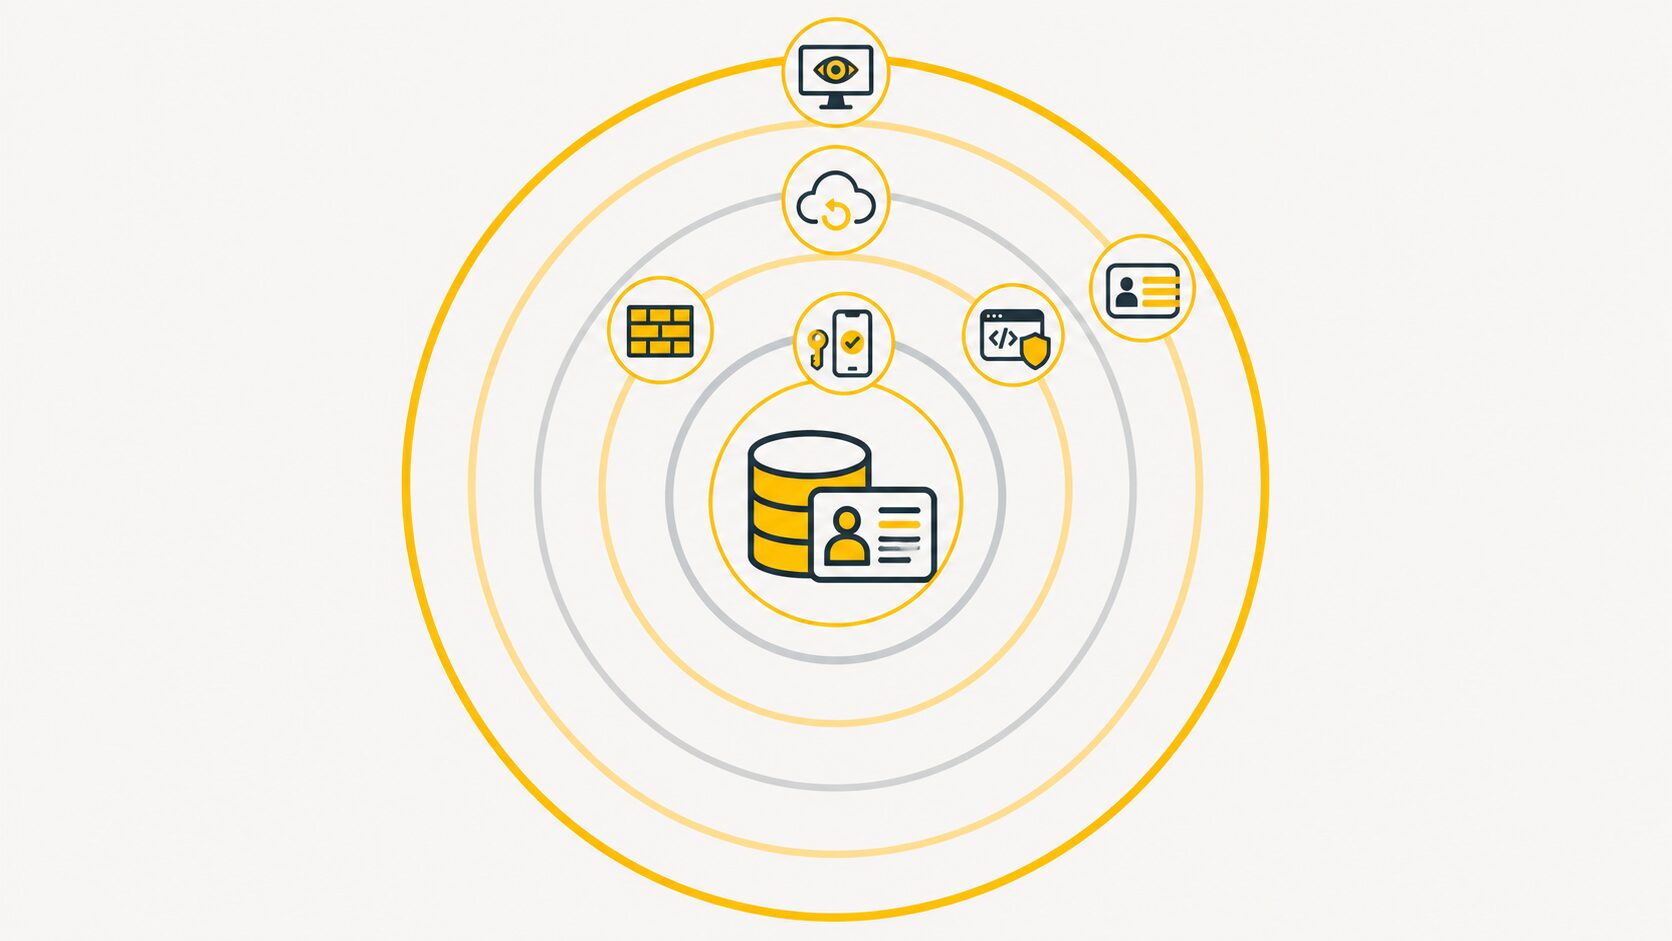
Checklist chia thành 6 nhóm, sắp theo thứ tự ưu tiên. Hệ thống nhỏ nên hoàn thành nhóm 1–3 trước; hệ thống lớn cần đủ cả 6.
Nhóm 1: Kiểm soát truy cập và danh tính
- ☐ Bật xác thực hai lớp cho mọi tài khoản quản trị: cloud, website, email, tài khoản sàn.
- ☐ Mỗi người một tài khoản riêng, không dùng chung tài khoản admin.
- ☐ Phân quyền tối thiểu: nhân viên chăm sóc khách chỉ xem đơn, không xuất được toàn bộ dữ liệu.
- ☐ Thu hồi quyền ngay trong ngày khi nhân viên hoặc đối tác nghỉ việc.
- ☐ Truy cập máy chủ bằng SSH key, tắt đăng nhập bằng mật khẩu.
Nhóm 2: Bảo vệ mạng
- ☐ Đặt database và máy chủ nội bộ trong mạng riêng (VPC), không mở cổng database ra Internet.
- ☐ Cấu hình tường lửa trên Sun VM: chỉ mở cổng 80, 443 cho web; cổng quản trị chỉ cho IP văn phòng hoặc qua VPN.
- ☐ Bật HTTPS trên toàn bộ website, chuyển hướng HTTP sang HTTPS.
- ☐ Dùng CDN và tường lửa ứng dụng web (WAF) để lọc bot, chống tấn công từ chối dịch vụ.
- ☐ Giới hạn tần suất request cho trang đăng nhập, tìm kiếm, thanh toán.
Nhóm 3: Sao lưu và khôi phục
- ☐ Sao lưu tự động hằng ngày database và file tải lên bằng Acronis Data Protection.
- ☐ Áp dụng nguyên tắc 3-2-1 (xem mục bên dưới).
- ☐ Bật tính năng chống ransomware để phát hiện hành vi mã hóa bất thường.
- ☐ Thử khôi phục ít nhất mỗi quý và đo thời gian khôi phục thực tế.
Nhóm 4: Bảo mật ứng dụng
- ☐ Cập nhật nền tảng, plugin, thư viện hằng tháng; vá lỗ hổng nghiêm trọng trong vòng vài ngày.
- ☐ Gỡ plugin, theme, tài khoản không dùng.
- ☐ Kiểm tra các lỗi phổ biến theo danh sách OWASP Top 10 (SQL injection, XSS, lỗi kiểm soát truy cập).
- ☐ Lưu khóa API, mật khẩu database trong kho bí mật hoặc biến môi trường, không ghi trong mã nguồn.
- ☐ Quét kho mã nguồn để phát hiện khóa bị lộ.
Nhóm 5: Bảo vệ dữ liệu khách hàng
- ☐ Chỉ thu thập dữ liệu cần thiết cho giao hàng và chăm sóc khách.
- ☐ Mã hóa dữ liệu khi truyền (TLS) và khi lưu (mã hóa ổ đĩa, mã hóa cột nhạy cảm).
- ☐ Che bớt dữ liệu khi hiển thị cho nhân viên (ví dụ chỉ hiện 4 số cuối điện thoại).
- ☐ Đặt thời hạn lưu trữ và xóa dữ liệu khách hàng không còn cần thiết.
- ☐ Công bố chính sách bảo mật và cơ chế lấy sự đồng ý trên website.
Nhóm 6: Giám sát và ứng phó sự cố
- ☐ Ghi nhật ký đăng nhập quản trị, thay đổi quyền, xuất dữ liệu; lưu nhật ký tách khỏi máy chủ ứng dụng.
- ☐ Cảnh báo khi có đăng nhập lạ, lượng xuất dữ liệu bất thường, CPU tăng đột biến (dấu hiệu đào tiền ảo hoặc mã độc).
- ☐ Viết sẵn quy trình ứng phó sự cố và danh sách liên hệ khẩn cấp.
Nguyên tắc sao lưu 3-2-1 cho dữ liệu TMĐT
Nguyên tắc 3-2-1 nghĩa là giữ 3 bản dữ liệu, trên 2 loại lưu trữ khác nhau, trong đó 1 bản đặt ở vị trí tách biệt. Đây là cách đơn giản nhất để không mất trắng dữ liệu khi gặp ransomware, xóa nhầm hay hỏng phần cứng.
| Bản | Vị trí | Mục đích |
|---|---|---|
| Bản chính | Database đang chạy | Phục vụ vận hành |
| Bản sao lưu 1 | Kho sao lưu trên cloud, tách khỏi máy chủ | Khôi phục nhanh khi xóa nhầm, lỗi cập nhật |
| Bản sao lưu 2 | Vị trí tách biệt, không truy cập trực tiếp từ máy chủ sản xuất | Khôi phục khi máy chủ bị ransomware hoặc tài khoản bị chiếm |
Điểm then chốt: bản sao lưu phải nằm ngoài tầm với của kẻ đã chiếm được máy chủ. Nếu một tài khoản bị lộ có thể xóa cả dữ liệu lẫn bản sao lưu, bạn chưa thực sự có bản sao lưu.
Quy trình ứng phó khi lộ dữ liệu khách hàng
- Cô lập: ngắt kết nối máy chủ bị ảnh hưởng, đổi mật khẩu và thu hồi khóa API liên quan.
- Đánh giá: xác định dữ liệu nào bị lộ, của bao nhiêu khách hàng, từ thời điểm nào, qua đường nào.
- Khôi phục: dựng lại hệ thống từ bản sao lưu sạch, vá lỗ hổng trước khi mở lại.
- Thông báo: báo cáo cơ quan chức năng và thông báo cho khách hàng theo thời hạn quy định — Nghị định 13/2023/NĐ-CP yêu cầu thông báo vi phạm trong 72 giờ [pháp chế xác nhận].
- Rút kinh nghiệm: ghi lại nguyên nhân gốc, bổ sung vào checklist để không lặp lại.
Các bài liên quan: cloud cho seller Tiki (ổn định fulfillment), cloud cho cross-border e-commerce (dữ liệu khách hàng quốc tế), và hướng dẫn giải pháp cloud thương mại điện tử.
Câu hỏi thường gặp về bảo mật dữ liệu TMĐT
Dữ liệu nào cần bảo vệ trên sàn TMĐT?
Cần bảo vệ thông tin thanh toán, thông tin đăng nhập, dữ liệu cá nhân người mua (họ tên, số điện thoại, email, địa chỉ), dữ liệu đơn hàng và khóa API kết nối sàn. Thông tin thanh toán và mật khẩu có mức nhạy cảm cao nhất.
Cloud có an toàn cho thanh toán online không?
Có, nếu cấu hình đúng: mạng riêng, tường lửa, mã hóa, phân quyền và sao lưu. Cách an toàn nhất là không tự lưu số thẻ mà dùng cổng thanh toán đạt chuẩn PCI DSS, để hệ thống của bạn chỉ nhận kết quả giao dịch.
Tuân thủ bảo mật dữ liệu TMĐT tại Việt Nam cần những gì?
Tối thiểu cần: chính sách bảo mật công khai, cơ chế lấy sự đồng ý của khách hàng, chỉ thu thập dữ liệu cần thiết, biện pháp bảo vệ kỹ thuật, quy trình xử lý vi phạm và thông báo đúng hạn theo Nghị định 13/2023/NĐ-CP và Luật Bảo vệ dữ liệu cá nhân.
Làm sao phòng chống ransomware cho website bán hàng?
Cập nhật phần mềm thường xuyên, bật xác thực hai lớp, phân quyền tối thiểu, sao lưu theo nguyên tắc 3-2-1 với một bản tách biệt, bật tính năng chống ransomware và thử khôi phục định kỳ.
Seller nhỏ cần làm tối thiểu những gì để bảo mật?
Bật xác thực hai lớp cho mọi tài khoản, không dùng chung mật khẩu, cập nhật website và plugin hằng tháng, không gửi file dữ liệu khách hàng qua chat, và bật sao lưu tự động có bản lưu tách khỏi máy chủ.
Bảo vệ dữ liệu khách hàng cùng Sunteco và Acronis
Acronis Data Protection trên Sunteco kết hợp sao lưu tự động và chống mã độc cho máy chủ TMĐT, dữ liệu lưu tại Việt Nam. Kỹ sư Sunteco sẽ rà soát hệ thống theo checklist này cùng bạn.